Java Stammtisch Münster

29 February 2008

Java Stammtisch Münster! Jetzt gibt es endlich  ganz offiziell einen Java Stammtisch in Münster: http://www.jug-muenster.de/ und neben Stammtisch, Java und Sozialising gibt es zukünftig auch Java Talks und vieles mehr. Natürlich sind auch PHP, Flex, iPhone Programmierer, Ruby, Rails, .... aus Münster und dem Umland herzlich willkommen.
Da ich den alten Blogbeitrag mit dem Tenor "es gibt (noch) keinen Java Stammtisch für das Münsterland" nicht löschen wollte, hier der alte Text:

Leider gibt es noch keinen Java Stammtisch in Münster - weit und breit gibt es zwar Java Programmierer, Java Studenten und Java Anwender.
Aber keinen Stammtisch in Münster. Schade eigentlich - aber was nicht ist, könnte ja noch etwas werden!
Wer Interesse an einem Java Stammtisch hätte kann sich gerne einmal per Kommentar und/oder E-Mail melden.
PHP Basic Authentication und FastCGI mit Apache2

25 February 2008

PHP, Apache2 und FastCGI bringt neben ein paar Annehmlichkeiten einen Haufen Probleme mit. So funktioniert z.B. die gewohnte WWW-Authenticate "Basic Authentication" nicht mehr wie gewohnt.
Das wird durch verschiedene Faktoren bestimmt:
Das mod_fastcgi muss so konfiguriert werden, dass die entsprechenden Header weitergereicht werden. Bei Apache 1 ist es HTTP_AUTHORIZATION - Apache2 verwendet den standardkonformen "Authorization" HTTP Header.
Dafür sieht dann die FastCGI Konfiguration etwa so aus:

FastCgiConfig -pass-header Authorization -pass-header HTTP_AUTHORIZATION

PHP - zumindest in der aktuellen Version - wertet diesen Header offenbar nicht aus.
Dazu bedarf es dann eines kleines PHP Snippets als Workaround. Oder Zend behebt das Problem mal.

if (isset($_SERVER['Authorization']) && !empty($_SERVER['Authorization']))
{
    list ($type, $cred) = split (" ", $_SERVER['Authorization']);

    if ($type == 'Basic')
   {
        list ($user, $pass) = explode (":", base64_decode($cred));
        $_SERVER['PHP_AUTH_USER'] = $user;
        $_SERVER['PHP_AUTH_PW'] = $pass;
    }

}
Der Rest funktioniert dann wie gewohnt.

Spam: Mallorca Building AG - A0M1BU - CH0032901453

22 February 2008

Der neueste Aktien-Spam kam gerade rein, diesmal geht es um die Mallorca Building AG. (WKN A0M1BU bzw. ISIN CH0032901453)
Natürlich handelt es sich wieder um hochspekulative Penny-Stock Pump-and-Dump Spam Aktionen.
Wer bei Spam-Mails investiert hat es verdient, viel Geld zu verlieren.

Der beste Packer zur Komprimierung - Klimaschutz auf kernel.org

18 February 2008

Der beste Packer - vermutlich eine Diskussion wie emacs vs. vi, doch kann man im Gegensatz zu Editoren ein paar Tests anstellen und das ganze objektiv unter die Lupe nehmen.
Gesagt getan, es geht darum den Packer mit der besten Kompression zu finden. Oder doch nicht? Nach intensiver Beschäftigung mit der Problematik (und ersten Ergebnissen wie hier Compression: gzip vs bzip2 vs 7-zip) kommt man zu dem Ergebnis, dass es verschiedene Faktoren gibt, die den Einsatz des Verfahrens bestimmen.

Referrer Spam - von Google?

18 February 2008

Google, der Mr. "Don't be/do evil" macht jetzt Referrer-Spam, um Cloaker zu enttarnen. Ist schon länger bekannt - aber was es hiermit aufsich hat, das ist mir noch etwas unklar:
Der Versuch heute webalizer oder webdruid Statistiken vernünftig zu lesen wurde hinfällig, denn hunderte Requests dieser Sorte machen die Auswertung von Suchanfragen per Referrer kaputt:

Nokia: Erste rumänische Handys mit Kamera und Vibration

17 February 2008

Erste Prototypen von rumänischen Nokia Modellen mit Vibration und Kamera sind aufgetaucht. Offenbar können auch Synergieeffekte bei dem neuen Nokia Standort direkt umgesetzt werden.

Swap Größe / Größe Auslagerungsdatei richtig bestimmen

17 February 2008

Bei der Windows Auslagerungsdatei bzw. Linux Swap Space handelt es sich um virtuellen Speicher. Virtueller Speicher dient dazu, den physisch "echt" vorhandenen Speicher in Form von RAM zu ergänzen. Es wäre schön, wenn man statt den relativ teuren RAM Modulen einfach 100GB Auslagerungsspeicher einstellen könnte und sich nie wieder Sorgen um die Größe des Speichers machen müßte.

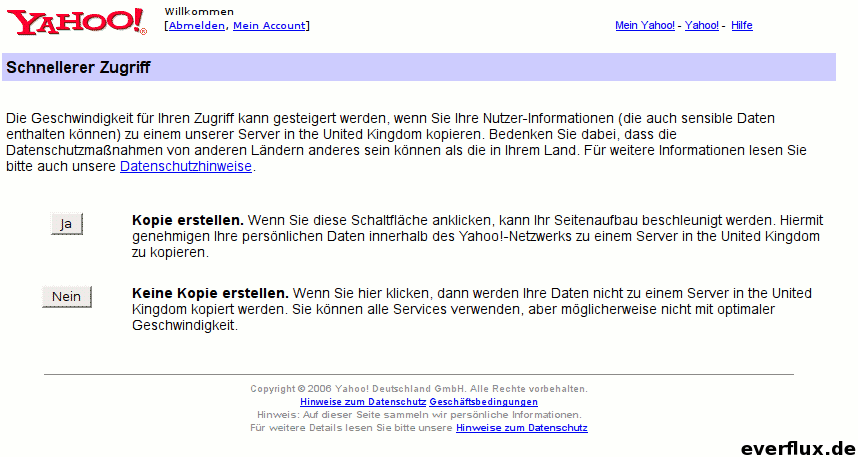
Yahoo: Schneller Zugriff vs. Privacy

15 February 2008

Yahoo ist mir eigentlich noch nie langsam vorgekommen.
Aber es geht noch schneller - offenbar. Yahoo wirbt mit dem schnellen Zugriff, dafür gehe ich jedoch die nicht näher bezeichnete Gefahr ein, dass meine Daten "woanders" sind.
Immerhin, ich finde die Form der Aufklärung sehr löblich, da könnten sich einige Unternehmen etwas von abgucken.
Das ändert aber nichts daran, dass mir der Zugriff wirklich schnell genug ist.

phpMyAdmin: blowfish_secret Fehler nach Update

11 February 2008

Es gibt Tage, da fällt man vom Glauben ab: Ubuntu (und Debian) sind in meinen Augen stets bei Updates sehr zuvorkommend gewesen.
Das phpMyAdmin Update hat mich jedoch belehrt, etwas weniger in Ubuntu zu vertrauen, und öfter mal selber aufzupassen.
Nach dem Update konnte ich mich bei phpmyadmin nicht mehr anmelden, einzig die Fehlermeldung "blowfish_secret needed" kam ständig - und auch eine Anpassung der config.inc.php von phpMyAdmin um diese Zeile $cfg['blowfish_secret'] = ''; half leider nicht weiter.
Was dann weiter half - nach einer halben Stunde des Grübelns war diese "nderung: $cfg['blowfish_secret'] = 'foo=true';

Ist auch besser, den Menschen das Denken zu ersparen.

phpbb3 mit php als cgi: malformed header from script

11 February 2008

Wer sein phpbb3 zusammen mit einem PHP das über CGI angesprochen wird betreibt, kann eine oeberraschung erleben: Bilder funktionieren nicht richtig, und in der Logdatei tauchen Einträge der Form

malformed header from script. Bad header=Not Modified: file.php, referer:

auf. Die Lösung: die Zeile

header('Not Modified', true, 304); ist zu ersetzen durch header("HTTP/1.1 304 Not Modified", true, 304); und anschließend klappt es korrekt. Der Hintergrund ist wohl, dass die andere Schreibweise im header Aufruf lediglich mit PHP als Apache Modul funktioniert, weil der Apache die kurz-Notation "Not Modified" unterstützt, und daraus den RFC2616 konformen Header mit Status 304 macht.

Update:
Die korrekte Lösung sollte so aussehen - und das gilt wohl für alle, die vorhaben mit PHP conditional GETs zu unterstützen:

if (php_sapi_name()=='CGI') { header("Status: 304 Not Modified"); } else { header("HTTP/1.0 304 Not Modified"); }

Flow3: Von Typo3 über Zend zu Rails in PHP

9 February 2008

Typo3 ist eines der Content Management Systeme in PHP.
Die Entwickler von Typo3 sind jedoch mit dem CMS zufriedener, als etablierten PHP Frameworks wie dem Zend Framework, CakePHP, Symphony oder ezComponents.
Für die Nachfolgeversion der aktuellen Typo3 Version - dann jedoch gleich der 5.0 - wird darum fleißig ein neues Framework entwickelt, dass sich an dem aus der Java Welt bekannten Spring Framework und Ruby on Rails orientiert gearbeitet.
Das neue PHP Framework wird unter dem Namen Flow3 entwickelt, und ist derzeit nur per SVN erreichbar - auch keine alpha Version ist derzeit verfügbar.
Das Zend Framework hat derweil die Version 1.5 als Preview veröffentlicht.
Die Orientierung an dem Spring Framework ist sicherlich nicht schlecht - dass jedoch jeder meint, ein eigenes Süppchen zu kochen ist in meinen Augen nicht der goldene Weg.

Vielleicht wird hier eine Form der Evolution stattfinden - nicht unbedingt von Fittnesskriterien getrieben, die für jeden Entwickler transparent sind, aber in jedem Fall macht es wenig Sinn, dass es n verschiedene Wege zum Ziel gibt.

PHP Forum Supportforen Ziel von Angriffen

5 February 2008

PHPbb.de war das erste Forum, welches meldetet, dass Benutzerdaten ausgespäht wurden. Der Meldung nach klingt es, als sei Zugriff auf die zugrundeliegende Datenbank genommen worden, und ein Datenbank-Dump gezogen worden.
Angeblich handelt es sich nicht um einen Fehler im phpBB, sondern um eine andere Lücke, die ausgenutzt wurde.
Dann folgten in rascher Abfolge Meldungen von ausgespähten Daten im Woltlab Burning Bord (WBB) Supportforum, nachdem das WBB Forum Opfer gezielte Angriffe wurde.
Nun meldet auch das Supportforum des Simple Machines Forum (SMF), dass hier Zugriff auf die Datenbank genommen wurde.
Drei gehackte Supportforen von PHP Forum Software innerhalb einer Woche? Das klingt sehr nach einem gezielten Angriff in meinen Augen - oder aber, dass nach der Veröffentlichung des Einbuchs im phpBB Supportforum die anderen ihre Logdateien genauer geprüft haben.
Bei allen Foren gilt, dass die Passwörter nicht im Klartext gespeichert wurden - jedoch gerade einfache Passwörter relativ einfach erraten werden könnten. Daher sollten Benutzer der jeweilligen Foren ihre Zugangsdaten sicherheitshalber überall ändern - ganz besonders, wenn das verwendetet Passwort bei einigen Diensten gleich ist.

Bombe in Münster - auf Baggerschaufel

1 February 2008

Münster ist gespeert - zumindest die Innenstadt. Grund: Eine Bombe.
Auf Nachfrage an die Polizei, ob es sich um eine neue oder Weltkriegsbombe handelt nur Kopfschütteln. Auch die Frage, wo ohne Bombengefahr ein Durchkommen zum McDonalds möglich wäre kann nicht beantwortet werden.
Da ist der McDonalds Mann schon besser informiert: 250 kg wiegt die Bombe aus dem zweiten Weltkrieg, die bei Ausschachtungsarbeiten auf einer Baggerschaufel zum Liegen kam.
Bei der Fliegebombe aus dem zweiten Weltkrieg soll es sich nach Angaben des Kampfmittelräumdiensts um ein amerikanisches Modell mit Aufschlagszünder handeln. Schon am Nachmittag wurde die Innenstadt von Münster wegen der Bombe gesperrt, zum Abend hin wurde die Sperrzone sogar ausgeweitet.
oeber 2000 Menschen wurden evakuiert, der Prinzipalmarkt gesperrt und Patienten eines anliegenden Krankenhauses verlegt.
Die Bombenräumung soll nach Feuerwehrangaben gegen 0 Uhr abgeschlossen sein - ohne Bumms.

Die armen Stock-Spam Aktionäre

31 January 2008

Seit dem Börsen-"crash" hagelt es garade zu Emails der Form "vervielfachen Sie Ihr Geld" "jetzt unterbewertete Aktien kaufen" usw. (z.B. WKN A0M7XJ, Filmconfects wie auch spam-attacke meldet)
Stock-Spam, klar. Wer verliert sind die, die auf solche E-Mails reinfallen. (Habgiergetrieben - da habe ich wenig Mitleid.)
Der Grund für den extrem heftigen Spam für die Aktie könnte jedoch einen sehr amüsanten Hintergrund haben:
http://de.finsearch.yahoo.com/de/?s=de_sort&tp=S&nm=A0M7XJ&r=*
Die Aktie ist noch ca. einen Cent wert - vor der Börsenpanik waren es rund 10 Cent. Wenn die Spammer auch noch ein Hebelprodukt gekauft haben um von dem durch den Spam geplanten Gewinn zu profitieren, bleiben noch 2 Optionen:
Ganz furchtbar viel spammen und hoffen, dass genug Trottel die Aktie kaufen.
Insolvenz anmelden.

Software für Code Reviews

24 January 2008

Code reviews sind so eine Sache - die wenigstens Entwickler entwickeln für eine Code Review großen Enthusiasmus. Zu allem oeberfluß kommt noch hinzu, dass neben der zu erwartenden Mäkelei am Source-Code auch die Unterstützung durch Review Software nicht gerade üppig ist.
Gerade wenn es um den Bereich "OpenSource", Startup-Unternehmen oder andere Bereiche, in denen nicht viel Geld in der Kriegskasse ist, geht, wird die Luft schnell dünn.
Die Entwickler der Virtualisierungslösungen Vmware hatte zwar weniger mit dem finanziellen dafür um so mehr mit dem technischen Aspekt zu kämpfen, dass keine Code Review Software für ihre Zwecke geeignet war. Als Ergebniss schufen sie Review Board, eine bei Google-Code gehostete Open Source Review Software, die vollständig über den Browser (natürlich mit Ajax) zu bedienen ist.


/
Copyright © 2007, 2008 everflux. Alle Rechte vorbehalten. All rights reserved.